Herbstzeit ist Grippezeit. Besonders viele Viren sind derzeit mal wieder im Reisegewerbe, insbesondere Hotels und anderen Beherbergungsstätten anzutreffen. Zahlreiche Datenschutzaufsichtsbehörden warnen vor einem erhöhten Anstieg gemeldeter Cyberangriffe und Phishing-Vorfälle, bei denen es zu unbefugten Zugriffen und Datenabflüssen gekommen ist.
Aufsichtsbehörden rufen zur Vorsicht auf
Bereits im Winter und Sommer dieses Jahres warnte die Aufsichtsbehörde in Mecklenburg-Vorpommern vor zahlreichen Vorfällen. Diese Warnung wurde Ende September sogar erneuert – ein Schritt, der in dieser Kurzfristigkeit durchaus beachtlich ist. Auch andere Aufsichtsbehörden, so z. B. Hessen, Thüringen, NRW, Niedersachsen und Bremen sehen sich veranlasst, den auch bei ihnen feststellbaren Anstieg vom Vorfällen, insbesondere Angriffe auf vor allem Buchungsdienstleister, transparent zu machen und zu warnen. In der Mitteilung aus Bremen heißt es bspw.:
„Derzeit kommt es im Zusammenhang mit Hotel- und Übernachtungsreservierungen zu betrügerischen Kontaktaufnahmen mit den Gästen, insbesondere über SMS, E-Mail, WhatsApp und andere Messenger-Dienste. Dabei verfügen die Absender über die tatsächlichen Buchungsinformationen, was die Nachrichten besonders authentisch wirken lässt.
Hintergrund sind mehrere IT-Sicherheitsvorfälle bei größeren technischen Dienstleistern insbesondere zur Buchungsverwaltung, die von Hotels, Campingplätzen und anderen Übernachtungsbetrieben bundesweit genutzt werden. […].
Über Schwachstellen konnten Unbefugte auf Buchungsinformationen wie Hotelname, Buchungsnummer, Name, E-Mail-Adresse und Telefonnummer der Gäste, An- und Abreise-datum sowie den Gesamtbetrag der Buchung zugreifen. […].“
Da Hotels und Beherbergungsstätten aus datenschutzrechtlicher Sicht für sowohl ihre Datenbestände als auch für ihre IT-Infrastruktur verantwortlich sind, müssen diese Vorfälle äußerst ernst genommen und unverzüglich Maßnahmen zur Beendigung und Aufklärung der Vorfälle getroffen werden.
Mein Hotel ist betroffen – was nun?
Anhand einer Checkliste empfehlen die Aufsichtsbehörden betroffenen Beherbergungsstätten die folgenden Schritte einzuleiten:
- Benachrichtigen Sie Ihre Gäste über den Vorfall und den (möglichen) Datenabfluss, damit diese gewarnt sind vor den Phishing-Angriffen. In den meisten Fällen stellen die Dienstleister hierfür eine Vorlage zur Verfügung.
- Reichen Sie eine Meldung über die Datenpanne bei der zuständigen Aufsichtsbehörde ein. Nutzen Sie dafür ggf. bereitgestellte Online-Formulare für Meldungen von Datenschutzverletzungen gemäß Art. 33 DSGVO.
- Sensibilisieren Sie alle Mitarbeitenden für das Thema Phishing sowie zu bekannten Vorfällen und weisen Sie auf die aktuelle Gefährdungslage hin. Anhänge oder Links aus verdächtigen E-Mails dürfen nicht geöffnet werden. Ihre Mitarbeitenden sollten den Gästen gegenüber auskunftsfähig sein, besonders wenn bereits Daten eingegeben wurden oder entsprechende Zahlungen erfolgt sind. Bei Gästeanfragen sollten Mitarbeitende die Buchung im offiziellen Buchungssystem und die entsprechenden Kontaktwege intern prüfen.
- Alle Passwörter der Benutzerkonten, die mit dem kompromittierten Dienstleister im Zusammenhang stehen, müssen geändert werden. Neben dem Zugriff auf die betroffenen Dienste sollten auch alle angeschlossenen Systeme überprüft werden.
- Technische Protokolle sollten auf ungewöhnliche Systemzugriffe oder Anmeldeversuche kontrolliert werden.
- Überprüfen Sie, ob Ihr Backup-System dem aktuellen technischen Standard entspricht und bessern Sie falls erforderlich nach.
- Grundsätzlich sollte eine Zwei-Faktor-Authentifizierung für alle Systeme eingerichtet werden.
- Richten Sie auf Ihren Kommunikationskanälen eigene Warnhinweise ein, um Gäste für Phishing zu sensibilisieren und vor möglichen Angriffen zu warnen.
Daneben werden auch Empfehlungen zur Kommunikation mit betroffenen Gästen ausgesprochen.
Auch Buchungsportale immer wieder betroffen
Dabei erstrecken sich Angriffe Krimineller nicht nur auf Hotels oder deren Dienstleister, sondern auch auf bekannte Buchungsportale. Getarnt als Nachricht der gebuchten Unterkunft, bitte via des mitgelieferten Links die Zahlung vorzunehmen, Zahlungsmodalitäten zu aktualisieren oder Zahlungsmittel neu anzulegen, versuchen Kriminelle so an Daten oder im besten Fall an autorisierte Zahlungen auf dann von ihnen hinterlegte Konten zu gelangen.
Am Beispiel zweier vermeintlicher Nachrichten gebuchter Unterkünfte bei Buchungen des Autors kann man feststellen, dass die mitgelieferten Texte immer professioneller werden und es durchaus schwieriger wird, echte und falsche Nachrichten voneinander zu unterscheiden:
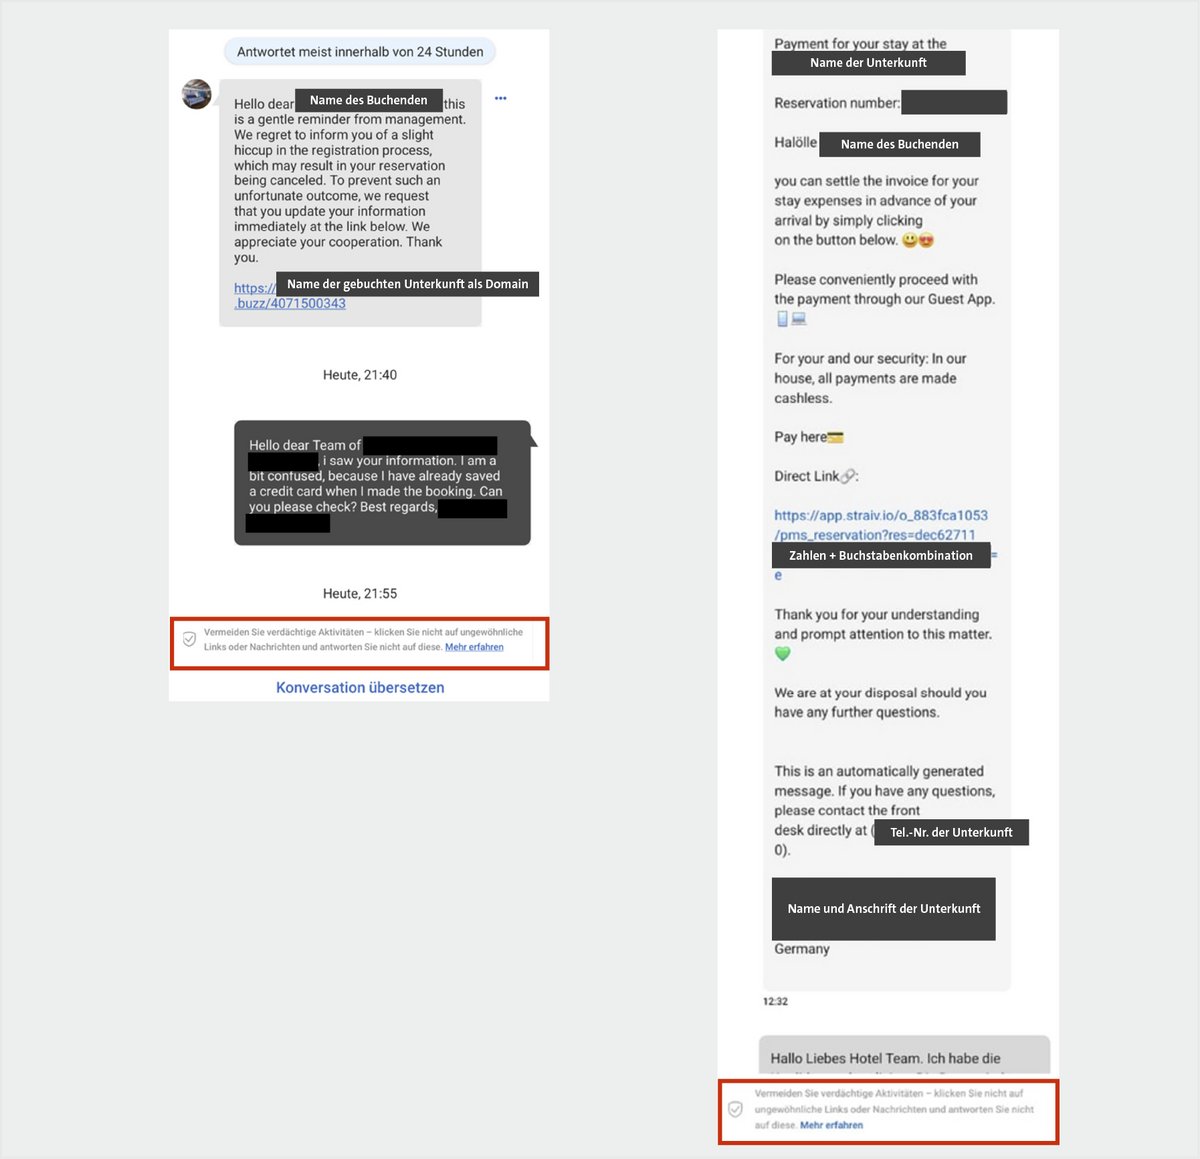
Abb.: Screenshots gefälschter Nachrichten, Beispiel 1 und 2.
Der über das Buchungsportal automatisch verschickte Hinweis (zur Veranschaulichung hier jeweils rot eingerahmt) wirkt da eher wie ein Tropfen auf den heißen Stein. Reisende, die eilig und in besonderer Vorfreude auf die geplante Buchung „mal eben schnell“ und ohne besondere Sorgfalt die Zahlungsdaten aktualisieren wollen, gehen den Kriminellen so schnell ins Netz.
Wie kann ich mich als betroffene Person verhalten?
Erhalten Sie eine vermeintlich echte Nachricht Ihrer gebuchten Unterkunft, sollten Sie diese kritisch hinterfragen und prüfen, ob diese bzw. das darin enthaltene Anliegen (wohl) seriös ist. Nehmen Sie nicht voreilig die gewünschten Aktionen vor. Nehmen Sie sich Zeit für Ihre Prüfung, gerade wenn Sie die Nachricht „zwischendrin“ erreichen sollte. Lassen Sie sich nicht unter Druck setzen, auch wenn die Nachricht Eiligkeit suggerieren sollte. Das ist ein beliebter Trick.
Verlangt die Unterkunft z. B. vermeintlich eine Aktualisierung Ihrer Zahlungsmittel via Link, klicken Sie diesen nicht an. Es gibt andere Wege, ein Zahlungsmittel zu aktualisieren – vorausgesetzt dies ist wirklich erforderlich. Schauen Sie im ersten Schritt, ob und welche Zahlungsmittel Sie bereits bei Abschluss der Buchung hinterlegt haben. Fragen Sie bei Zweifeln immer bei der Unterkunft nach, wenn möglich auch auf einem anderen Kanal, z. B. durch einen kurzen Anruf bei der Unterkunft. Nutzen Sie hierfür nur öffentlich von der Unterkunft bereitgestellte Kontaktdaten. Die in der vermeintlichen Nachricht angegebenen Daten (z. B. eine hierin eigens angebotene Rückrufnummer) können auch vom betrügerischen Absender als weitere Falle bewusst platziert worden sein.
Prüfen Sie insbesondere bei E-Mails auch immer, welche E-Mail-Adresse der Adressat nutzt. Auch wenn hier immer professioneller vorgegangen wird, können bereits kleine Auffälligkeiten in der Adresse auf eine Phishing-E-Mail schließen lassen. Daneben hilft es ebenfalls, die E-Mail-Adresse zu googlen oder generell kurz zu recherchieren, ob derzeit wieder vermehrt oder konkrete Buchungsportale von Phishing-Vorfällen oder Cyberangriffen betroffen sind.
Am wichtigsten ist jedoch: Nehmen Sie jede E-Mail ernst, bleiben Sie stets kritisch. Es geht um nichts weniger als den Zugang zu Ihren Finanzdaten und damit zu Ihrem finanziellen Leben. Prüfen Sie sorgfältig, wem Sie hierzu den Schlüssel geben.
Was, wenn ich doch in die Falle getappt bin?
Hier gilt zunächst: Ruhe bewahren, die Faktenlage (und sich selbst) sammeln, Beweise sichern (z. B. durch Screenshots) und dann unverzüglich aktiv zu werden, indem Sie idealerweise direkt Ihre Bank kontaktieren und mögliche Abbuchen stoppen lassen oder sonstige Maßnahmen veranlassen (z. B. Kartensperrung). Zudem sollten Sie Ihre Zugangsdaten bzw. Autorisierungsinformationen ändern, damit diese nicht weitergenutzt werden können, sollten sie ausgespäht worden sein. Auch hier sollten Sie proaktiv lieber zu viel machen als zu wenig.
Binden Sie im besten Fall auch eine Vertrauensperson ein, die Sie seelisch in dieser Ausnahmesituation mit klarem Blick unterstützt. Zudem sollte auch immer eine Anzeige bei der Polizei gestellt und die betroffene Unterkunft informiert werden, dass in ihrem Namen Phishing-Nachrichten verschickt werden. Es lohnt sich auch, einen Blick in die Versicherungsbedingungen Ihrer Hausratversicherung zu werfen: manche Versicherungen bieten mittlerweile auch einen „Cyberschutz“ an und erfassen damit auch Vermögensschäden durch Phishing-Vorfälle. Ob diese dann aber tatsächlich erstattet werden, hängt aber wie so häufig vom Einzelfall ab. Agieren Sie daher lieber immer nach der bekannten Redewendung: Vorsicht ist besser als Nachsicht – gerade bei Finanzdaten!




Keine Kommentare